Интернет-безопасность — это умение распознать рискованную ситуацию, принять более безопасное решение и обратиться за помощью, когда что-то идет не так. Для учащихся это может означать усомниться в запросе на вход в аккаунт, выйти из неприятного разговора или рассказать взрослому, что кто-то угрожает им.
Эти решения принимаются в школьных аккаунтах, играх, групповых чатах, результатах поиска, социальных платформах и в инструментах ИИ. Умение пользоваться приложением не означает автоматически умение доверять человеку, сообщению или запросу внутри него.
Это руководство сосредоточено на таких решениях. Оно вписывается в более широкую практику цифрового гражданства, которая также включает то, как учащиеся участвуют, общаются и вносят вклад в онлайн-сообщество.
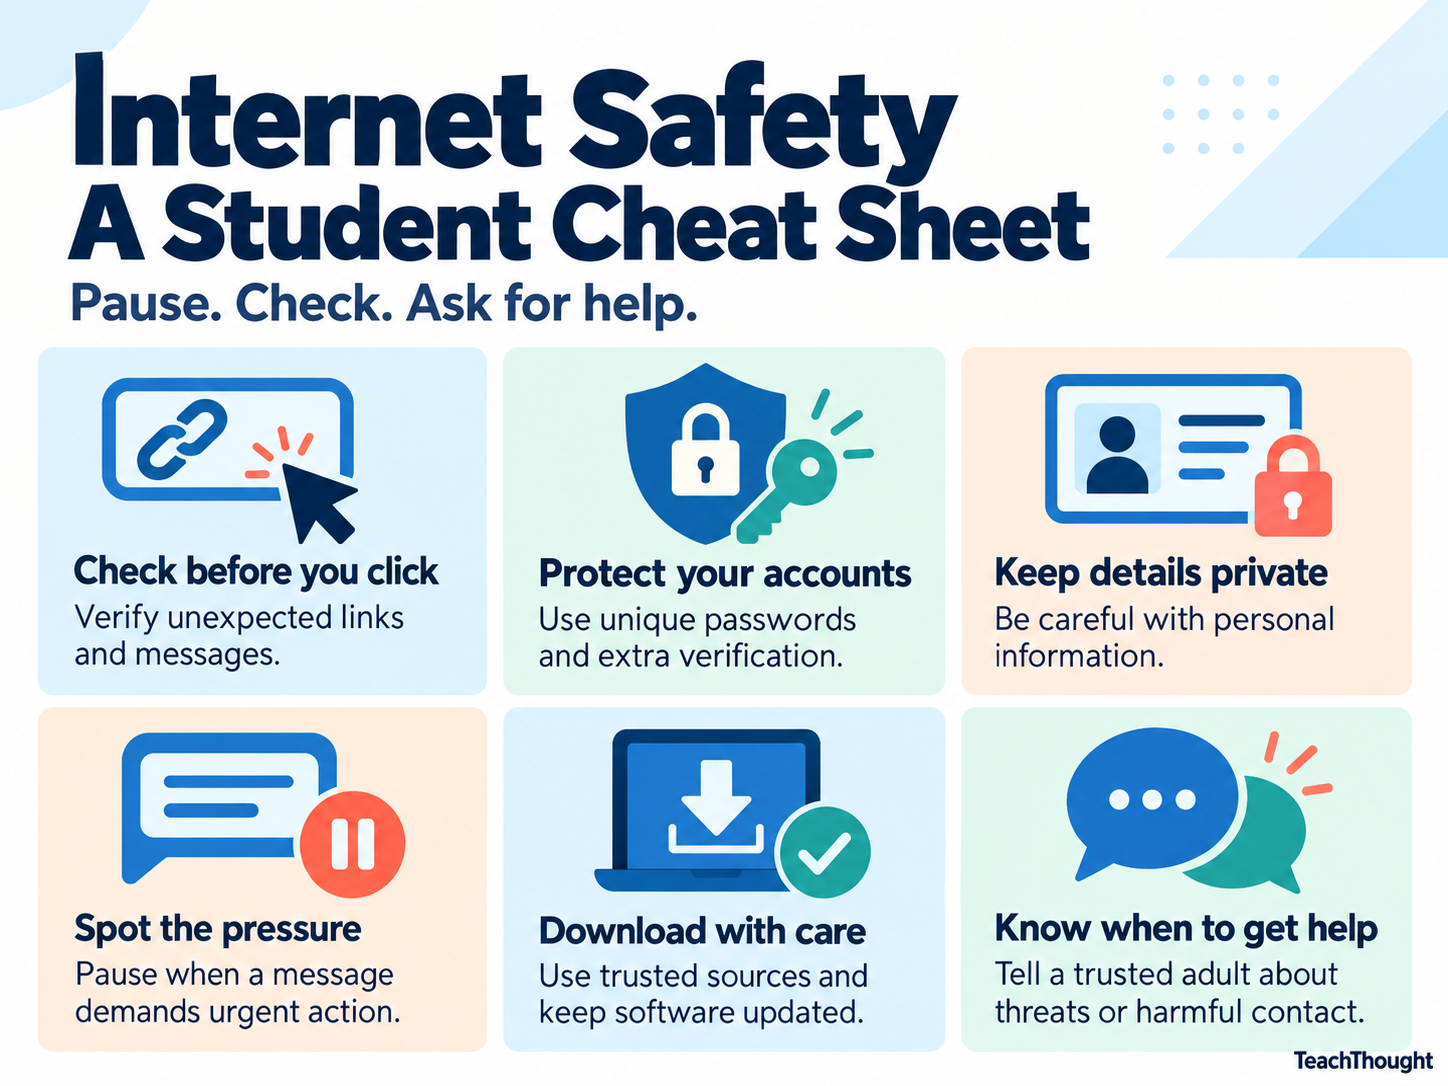
Интернет-безопасность: короткий чек‑лист для учащихся
- Проверяй неожиданные запросы. Проверяй ссылки, запросы на вход, загрузки и просьбы о деньгах.
- Защищай свои аккаунты. Используй уникальные пароли и дополнительные способы проверки, где это доступно.
- Ограничивай доступ к личной информации. Подумай, действительно ли человеку или сервису нужна эта информация.
- Обращай внимание на давление и секретность. Срочность, угрозы и требования скрыть разговор — повод обратиться за помощью.
- Используй ИИ с ограничениями. Проверяй важные утверждения и не раскрывай чувствительную информацию.
- Знай следующий шаг. Определи взрослого и путь для сообщения о проблеме заранее.
1. Проверяй запрос, а не только отправителя
Сообщение может казаться отправленным учителем, другом, игровой платформой или школьным сервисом и при этом быть обманом. Аккаунты могут быть взломаны, а имена и фотографии профилей — скопированы. Правильное написание и знакомый логотип не устанавливают доверия.
Учите учащихся замечать, что именно просит сообщение: ввести пароль, поделиться кодом подтверждения, скачать файл, купить что‑то или действовать до крайнего срока. Фишинговые попытки могут приходить по электронной почте, в смс, личных сообщениях или через QR‑коды.
Более безопасная реакция: открыть сервис через обычное приложение или сохраненную закладку. Проверить у человека через отдельный, знакомый канал. Не использовать контактные данные из подозрительного сообщения для его подтверждения.
Пример в классе: приходит сообщение «Ваш школьный аккаунт будет закрыт сегодня. Войдите здесь.» Попросите учащихся придумать, как проверить это без открытия ссылки.
2. Защищайте аккаунты до возникновения проблемы
Используйте длинный уникальный пароль для каждого важного аккаунта. Менеджер паролей может помочь. Включайте многофакторную аутентификацию, когда она доступна, и следуйте школьным процедурам для управляемых аккаунтов. Никогда не давайте кому‑то код подтверждения или не одобряйте запрос на вход, который вы не инициировали.
Руководство Агентства по кибербезопасности и инфраструктуре (CISA) «Secure Our World» выделяет осведомленность о фишинге, сильные пароли, многофакторную аутентификацию и обновление ПО как ключевые меры защиты.
Объясняйте прямо: знание пароля человека не является мерой дружбы. Учащиеся также должны знать, где получить помощь с восстановлением аккаунта, не делясь учетными данными с одноклассниками.
3. Будьте конкретны в вопросах личной информации
«Никогда ничего не публикуй в интернете» не готовит учащихся к использованию легитимных школьных сервисов. Более полезный вопрос: нужна ли этому человеку или сервису эта информация для того, что я пытаюсь сделать?
Практикуйте на конкретных примерах: игра просит домашний адрес, фотография показывает студенческий билет, публичный пост раскрывает место регулярного забора ребенка, или тест спрашивает детали, которые помогут кому‑то угадать ответы для восстановления аккаунта.
Учителя должны использовать утвержденные школой сервисы и установленные процедуры для информации о студентах. Перед внедрением нового инструмента проверьте, что учащиеся должны предоставить и можно ли выполнить задание с меньшим количеством идентифицирующей информации.
4. Распознавайте давление, секретность и манипуляцию
Небезопасный контакт не всегда начинается с угрозы. Он может начинаться с комплиментов, внимания, подарков, внутриигровых наград или предложения помочь. Учите учащихся замечать изменения в общении, а не полагаться только на то, является ли кто‑то «незнакомцем».
Признаки риска:
- Кто‑то настаивает, чтобы разговор оставался в секрете от доверенных взрослых.
- Давление переводить общение в более приватный канал.
- Просьбы прислать личные изображения, деньги, доступ к аккаунту или встретиться лично.
- Использование вины или угроз, если учащийся сомневается.
Для обсуждений с подростками объясните, что шантаж через угрозу распространить интимное изображение с целью получить деньги или дополнительные изображения — это форма сексторшна. Учащиеся должны немедленно обращаться за помощью, даже если раньше доверяли этому человеку или добровольно что‑то отправляли. Ресурсы Национального центра по делам пропавших и эксплуатируемых детей (NCMEC) по сексторшну дают рекомендации для педагогов и семей.
5. Реагируйте на домогательства, не распространяйте их
Групповые чаты могут превратить частный конфликт в повторяющийся харассмент. Пересылка унизительного скриншота, присоединение к травле или раскрытие местоположения могут усилить вред, даже если учащийся не был инициатором.
Учите учащихся избегать мести, прекращать перепост вредного материала, использовать инструменты жалоб и привлекать доверенного взрослого. Блокировка может ограничить контакт, но не всегда решит угрозу или преследование, которое продолжается в других местах.
При документировании инцидента сохраняйте полезные детали: имена пользователей, даты и ссылки на сообщения, если это безопасно. Не просите учащихся скачивать или пересылать сексуальные изображения несовершеннолетних как доказательство. Следуйте школьным процедурам по защите.
Используйте правила TeachThought по цифровому гражданству, чтобы расширить обсуждение от личной защиты до ответственности за безопасность других.
6. Рассматривайте загрузки и разрешения как сознательные решения
Бесплатная модификация игры, расширение для браузера, учебное пособие или «требуемое обновление» может запрашивать больше доступа, чем ожидают учащиеся. Инструмент, который кажется полезным, все равно может создавать риски.
Используйте утвержденные пути установки, держите ПО в актуальном состоянии и просите помощи при неожиданных запросах на установку. Оценивайте запросы на доступ к микрофону, камере, файлам или местоположению относительно выполняемой задачи. Учащиеся не должны обходить защиту школьных устройств, чтобы выполнить задание.
Вопрос в классе: «Простой таймер просит читать все, что ты печатаешь на сайтах. Нужно ли ему такое право для своей функции?»
7. Включайте ИИ, но не делайте его всей темой урока
ИИ добавляет новые ситуации в обучение интернет‑безопасности, но учащимся по‑прежнему нужны базовые практики выше. Особое внимание уделите трем вопросам:
- Самопредставление: знакомый голос или убедительное изображение недостаточны для проверки срочного запроса. Руководство FTC по мошенничеству с клонированием голоса советует связаться с человеком по уже известному номеру.
- Личная информация: не вставляйте пароли, идентификационные записи учащихся, частные разговоры или чувствительные личные данные в непроверенные ИИ‑инструменты.
- Ошибочное доверие: чат‑бот может звучать уверенно, заботливо или авторитетно, но быть неверным или не способным помочь. Проверяйте важные утверждения и привлекайте доверенного взрослого, когда разговор касается угроз, насилия или личной безопасности.
Объясните, что создание или распространение поддельного изображения одноклассника может причинить реальный вред. Ученик, ставший объектом изменённого изображения, нуждается в поддержке; ему не следует доказывать подлинность изображения, чтобы его восприняли всерьез.
Информационный лист Комиссара по интернет‑безопасности Австралии по ИИ‑компаньонам предлагает дополнительные рекомендации для педагогов по вопросам приватности, неприемлемого содержания и смоделированных отношений.
8. Научите, что делать, если что‑то пошло не так
Уроки по профилактике неполны без плана реагирования. Учащиеся должны знать, к кому обратиться и какая информация поможет взрослому отреагировать.
Если введен пароль на подозрительной странице:
- Немедленно скажите доверенному взрослому или сотруднику ИТ школы. Воспользуйтесь официальной процедурой восстановления аккаунта, чтобы защитить учетную запись.
- Прекратите использовать файл или установщик и обратитесь к ИТ‑персоналу или доверенному взрослому за помощью. Не устанавливайте другое рекламируемое «исправление».
Если получены угрозы или сообщения с принуждением:
- Немедленно обратитесь за помощью к взрослому. Не отправляйте деньги или дополнительные изображения. Используйте соответствующие каналы для жалоб.
- Покиньте содержимое и расскажите доверенному взрослому. Нет необходимости продолжать просматривать материал, чтобы подтвердить его вредоносность.
Учителя должны объяснить границы конфиденциальности и следовать школьным процедурам сообщения о проблемах. В США подозрения на онлайн‑сексуальную эксплуатацию детей можно сообщать в CyberTipline NCMEC. В случае непосредственной опасности необходима экстренная помощь.
Проведите пяти‑минутное обсуждение с вымышленным сообщением, запросом на доступ или сценарием из группового чата. Попросите учащихся определить запрос, объяснить причину беспокойства, выбрать следующий шаг и назвать человека, который мог бы помочь. Не требуйте, чтобы учащиеся показывали личные аккаунты или раскрывали опыт всему классу.
С младшими учащимися отрепетируйте остановиться и позвать взрослого. Со старшими добавьте проверку через независимые каналы, защиту аккаунтов и реагирование на давление со стороны сверстников. Глаголы действий TeachThought по цифровому гражданству помогут превратить общие ожидания в наблюдаемые действия.
Полезный завершающий вопрос: «Если сегодня вечером что‑то в интернете покажется неправильным, что бы ты сделал сначала и кому бы рассказал?»